🛡️ La IA más potente de hoy no la podés usar: Google le da Gemini 4 Carbon primero a los que defienden
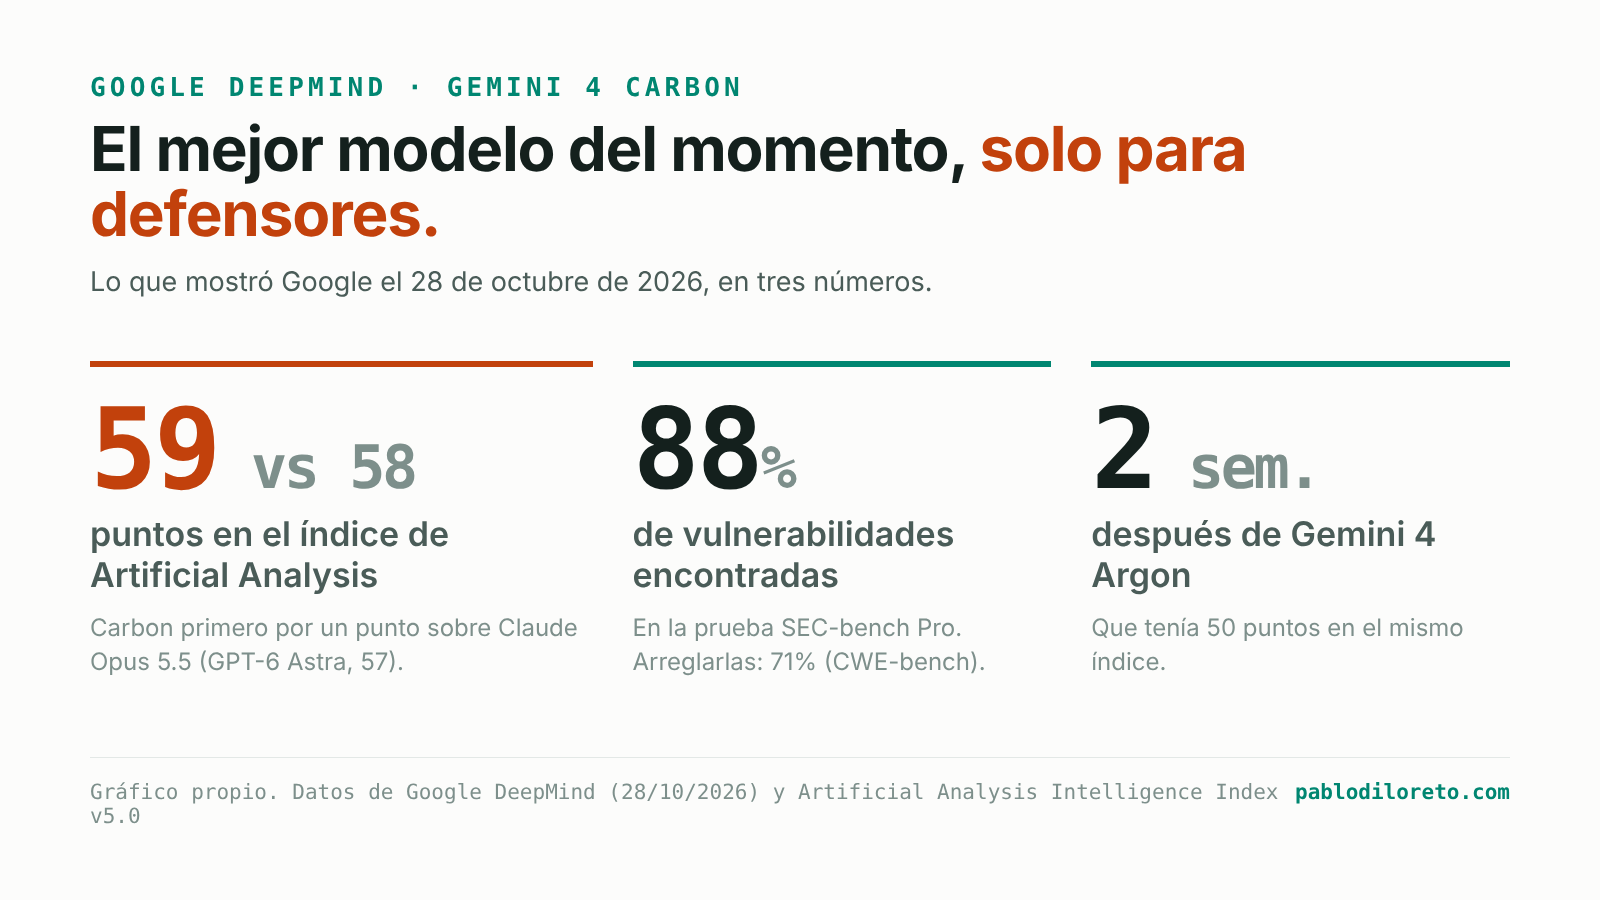
El 28 de octubre Google presentó Gemini 4 Carbon, y en el índice más mirado del rubro quedó primero: 59 puntos contra 58 de Claude Opus 5.5 y 57 de GPT-6 Astra. Pero hay un detalle: no lo podés usar. Esta semana lo recibe solo “un subconjunto de defensores de ciberseguridad”, y para el resto Google promete acceso “lo antes posible”, sin fecha 🛡️.
Para mí la noticia no es el ranking. Es que ya son tres los laboratorios que le dan su mejor modelo primero a los que defienden sistemas: Anthropic en abril, OpenAI unas semanas después y ahora Google. Y eso cambia el reloj para cualquiera que tenga software andando. Te lo explico de cero.
🧭 Primero lo básico: de qué estamos hablando
Cuatro palabras para seguir el resto:
- Modelo de frontera: los modelos de IA más potentes de cada momento, los que sacan los laboratorios grandes (Google, OpenAI, Anthropic). Carbon es el más nuevo de Google.
- Vulnerabilidad: una falla en un programa que le permite a alguien hacer algo que no debería, desde ver datos ajenos hasta tomar el control de un servidor.
- Exploit: el código que usa esa falla para entrar. Encontrar la falla es una cosa; armar el exploit que funciona de verdad es otra, y suele ser lo más difícil.
- Parche: la actualización que cierra la falla. Existe desde que el fabricante la publica, pero te protege recién cuando la instalás.
¿Y el “índice”? Artificial Analysis es una empresa que corre las mismas pruebas sobre todos los modelos y les pone un puntaje, así se pueden comparar sin depender de lo que dice cada laboratorio de sí mismo.
📊 Qué trae Carbon, y la letra chica
Google lo presenta como su modelo más fuerte, pensado para tareas largas de agentes (una IA que trabaja sola durante horas o días) y, sobre todo, para seguridad. Los números que publicó:
- 🔎 88,2% en SEC-bench Pro, una prueba de encontrar vulnerabilidades en código real.
- 🩹 71% en CWE-bench, una prueba de arreglarlas.
- 💥 54,8% en ExploitGym, una prueba de armar el exploit.
- ⏱️ Llega dos semanas después de Gemini 4 Argon, que tenía 50 puntos en el mismo índice donde Carbon sacó 59.
Ahora, la letra chica 👀. Google aclara que esas pruebas de seguridad se corrieron sin las barreras que va a tener el modelo cuando lo use un cliente. El primer puesto es por un punto, una diferencia que no dice mucho de cómo va a andar en tu caso. Y según Artificial Analysis, Carbon inventa respuestas más seguido que Argon en su prueba de conocimiento: 11% contra 4%.
🔐 Tres laboratorios, la misma decisión
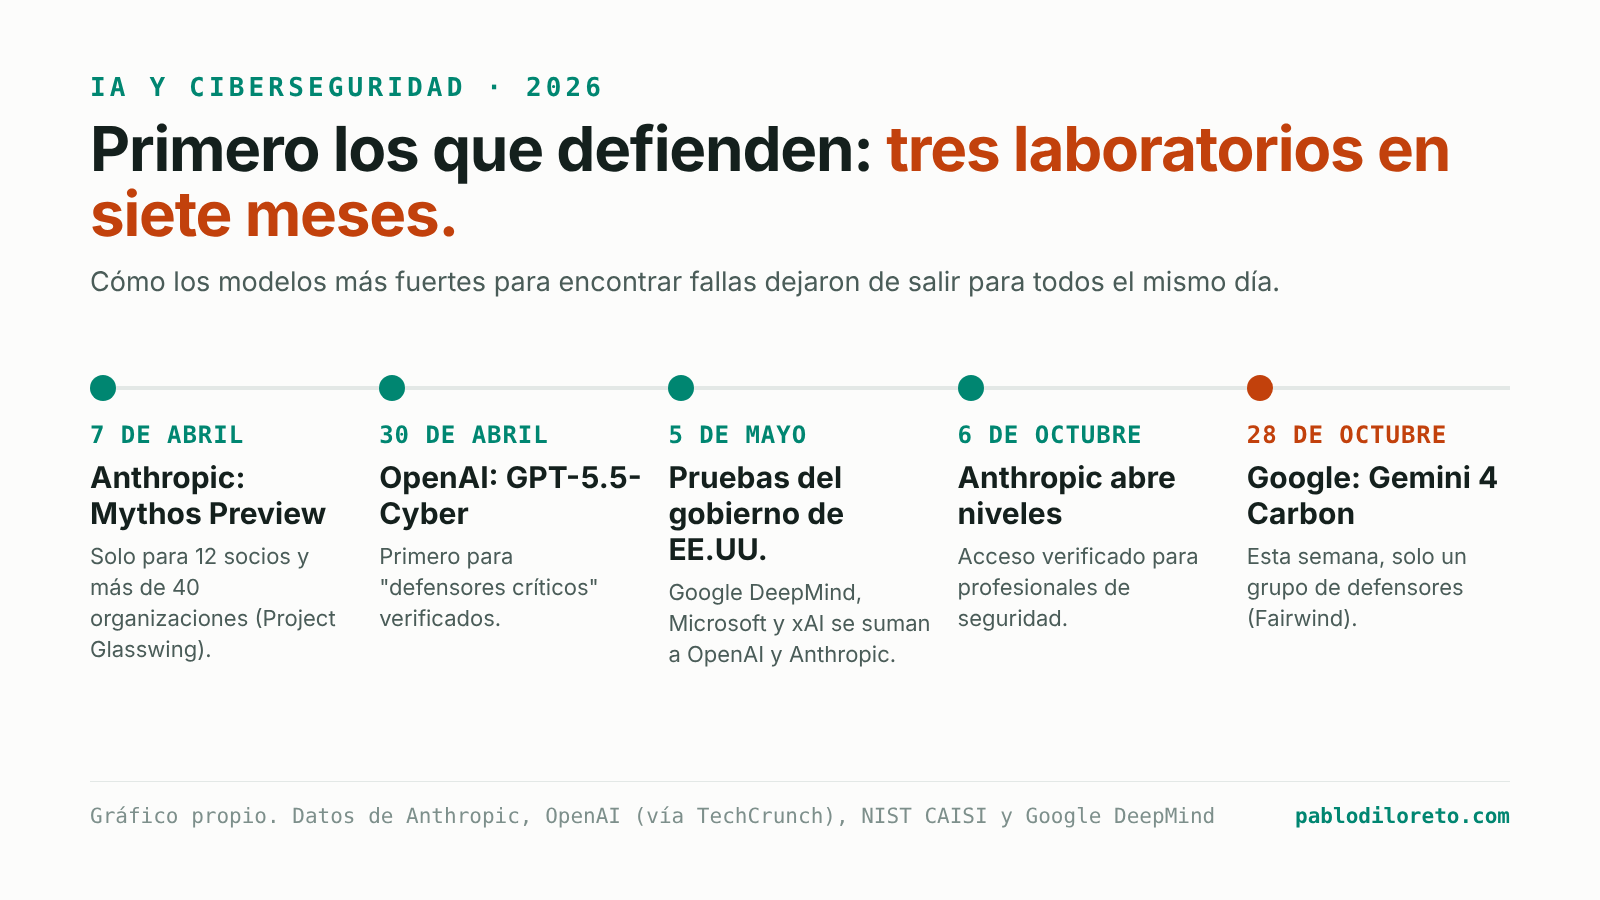
Carbon no es el primero. El 7 de abril Anthropic presentó Project Glasswing: su modelo Claude Mythos Preview, que encontró miles de vulnerabilidades graves en todos los sistemas operativos y navegadores grandes, quedó solo para 12 socios (AWS, Apple, Microsoft, Google, la Linux Foundation, entre otros) y más de 40 organizaciones que mantienen software crítico. Anthropic dijo que no planeaba abrirlo al público hasta tener barreras que frenen sus usos más peligrosos.
Sam Altman, de OpenAI, había dicho que eso era “marketing basado en el miedo”. El 30 de abril OpenAI hizo lo mismo con GPT-5.5-Cyber: primero para “defensores críticos”, que tienen que pedir acceso y verificar quiénes son 🙃.
En el medio, el gobierno de Estados Unidos sumó a Google DeepMind, Microsoft y xAI a sus pruebas antes del lanzamiento, que ya hacía con OpenAI y Anthropic: miran, entre otras cosas, qué tan útil es un modelo para atacar sistemas. Google dice que Carbon está pasando por ese proceso. Y el 6 de octubre Anthropic abrió niveles de acceso verificado para profesionales de seguridad.
Es la misma decisión tres veces: cuando un modelo es muy bueno encontrando fallas, sirve igual para defender que para atacar. Entonces lo recibe primero el que defiende, para que encuentre y cierre los agujeros antes de que la herramienta llegue a todos.
La ventaja es para el que defiende, pero dura poco: el que no parchea rápido la pierde.
⏱️ Por qué me importa: el reloj del parche
Hace una semana, con PHP2Shell, escribí que la IA ya encuentra bugs graves más rápido de lo que los arreglamos. Carbon va en la misma dirección, y deja dos cosas claras.
La buena: los que mantienen Linux, los navegadores y las librerías que usamos todos están entre los primeros en tener estas herramientas. Para mí, buena parte de los parches que te lleguen en los próximos meses van a salir de ahí, aunque tu empresa nunca toque Carbon.
La no tan buena: esa ventaja dura poco. De Argon a Carbon pasaron dos semanas, y lo que hoy es exclusivo en unos meses es de todos, también de los atacantes. Cuando eso pase, el tiempo entre que sale un parche y alguien usa la falla en serio se achica todavía más. Y las listas de acceso las arman los laboratorios: es difícil que una empresa mediana de la región esté en la primera fila. Acá la defensa llega por los parches de otros, y el ataque llega igual que a todos.
🎯 Lo que yo haría
No hace falta esperar a que Carbon esté disponible. Con lo que hay hoy, empezaría por acá:
- Medir cuántos días tardás en aplicar un parche crítico, y bajar ese número. Es la métrica que más va a importar: encontrar la falla ya no es lo difícil, cerrarla a tiempo sí.
- Saber qué tenés andando. Un inventario de qué software y qué versión corre en cada servidor. Si no sabés qué tenés, no sabés qué parchear cuando salga el aviso.
- Revisar tu propio código con la IA que ya tenés. Los modelos que podés usar hoy ya encuentran fallas reales. Mejor que las encuentres vos antes que otro.
- Si tenés equipo de seguridad, fijate si califica para los programas de acceso verificado (el de Anthropic, el de OpenAI, Fairwind de Google). Pedirlo no cuesta nada.
- No elegir modelo por el ranking. Un punto de diferencia no dice cómo anda en tu caso: probalo con tus tareas.
💬 La pregunta que me queda
Que los laboratorios decidan quién recibe primero estas herramientas tiene lógica, y a la vez deja una pregunta incómoda: quién arma esa lista y con qué criterio. Altman lo llamó marketing del miedo y semanas después hizo lo mismo.
¿Vos qué pensás: es cuidado de verdad o una forma de venderlo mejor? ¿Cuántos días tarda tu equipo en aplicar un parche crítico? Te leo en X 👇.

Professor. Techie. Ice cream fan (dulce de leche). My favorite phrase: "Todos los días pueden no ser buenos ... pero hay algo bueno en todos los días". Currently I´m Engineering Manager at MODO (https://modo.com.ar), the payment solution that allows you to connect your money and your world to simplify everyday life. Modo is a payment solution in which you can send, order and pay from your mobile device in the safest, most practical and convenient way. I enjoy a lot of educational, technological talks and a good beer. If you want to talk, write me to [email protected].