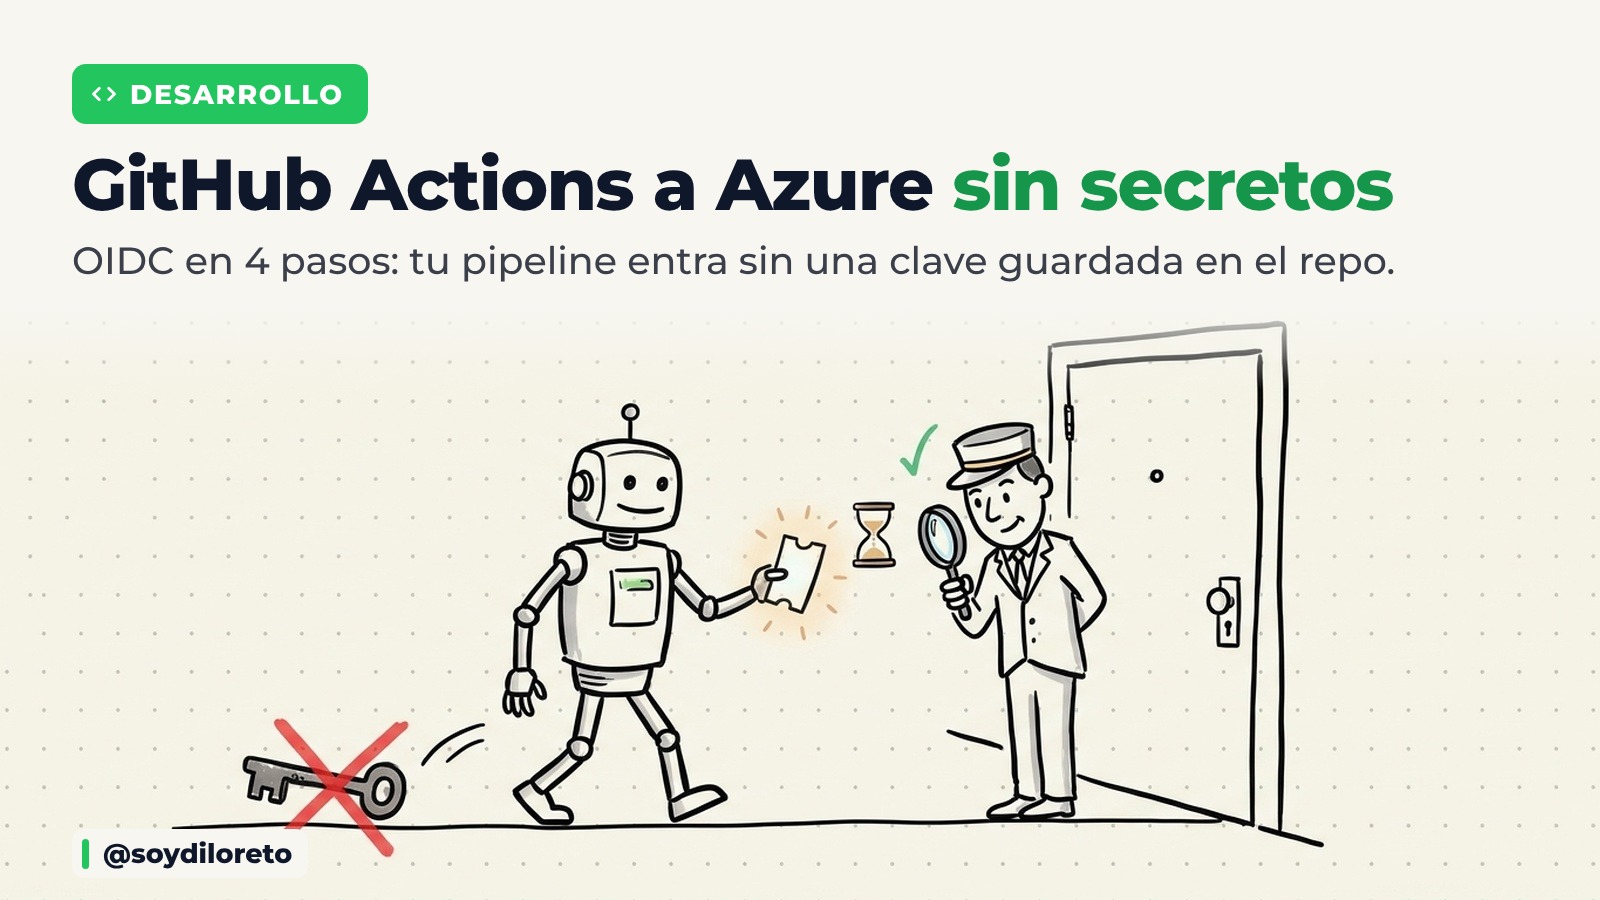
🔑 Dejá de guardar el secreto de Azure en GitHub: conectá tus Actions con OIDC
Abrí cualquier repo que despliega a Azure con GitHub Actions y fijate en Settings > Secrets and variables > Actions. Si ves un secreto que se llama AZURE_CREDENTIALS o AZURE_CLIENT_SECRET, tu pipeline entra a Azure con una contraseña que vive meses (a veces años) y que funciona desde cualquier máquina del mundo.
Ese es el secreto que se llevan primero cuando roban una cuenta de GitHub o se cuela un paquete con malware en el build. La buena noticia: hace rato que no hace falta tenerlo. Con OIDC tu workflow le pide a Azure un permiso que dura minutos, sin ninguna clave guardada. Te cuento cómo lo armo, en cuatro pasos, y cómo verificar que quedó andando.
📚 Primero lo básico: qué cambia con OIDC
Para que un pipeline toque recursos de Azure necesita una identidad: una “cuenta” para programas, que en Azure se llama service principal (una app registrada en Entra ID) o managed identity. La forma vieja era crearle un client secret, una contraseña larga, y pegarla en los secretos del repo.
El problema es que esa contraseña es de larga duración: si alguien la copia, la puede usar desde su casa hasta que vos te des cuenta y la rotes. Y casi nadie la rota.
OIDC (OpenID Connect) es un estándar para que un sistema le demuestre a otro quién es con un token firmado. Funciona así:
- GitHub firma un token para cada corrida del workflow, que dice de qué repo, rama o environment viene.
- Azure lo valida contra una regla que vos configuraste antes (la credencial federada): si el repo y la rama coinciden, le da un token de acceso corto.
- No hay nada que robar en el repo: los tres valores que guardás son identificadores, no contraseñas.
1️⃣ La identidad en Azure, con el permiso justo
Microsoft da dos opciones: una app registration en Entra ID o una user-assigned managed identity. Cualquiera sirve. De ahí te anotás tres valores: el Client ID, el Directory (tenant) ID y el Subscription ID.
Después le asignás un rol. Acá está la mitad de la seguridad: yo le doy Contributor sobre el resource group de esa app, nunca sobre toda la suscripción. Si un día alguien usa esa identidad, lo máximo que toca es ese grupo.
2️⃣ La credencial federada: a quién le creés
En el Microsoft Entra admin center, abrí tu app registration y andá a Certificates & secrets > Federated credentials > Add credential. En el escenario elegí GitHub Actions deploying Azure resources, completá la organización y el repo, y elegí el Entity type:
- Environment: el que recomiendo para producción. El subject queda
repo:mi-org/mi-repo:environment:production. - Branch: por ejemplo
main, que quedarepo:mi-org/mi-repo:ref:refs/heads/main. - Tag o Pull request: este último queda
repo:mi-org/mi-repo:pull-request.
El issuer (https://token.actions.githubusercontent.com) y la audience (api://AzureADTokenExchange) se completan solos. Si preferís la terminal, es un az ad app federated-credential create con un JSON que tiene esos mismos campos.
Ojo con dos detalles de la documentación oficial: no acepta comodines (no podés poner releases/*) y entran como máximo 20 credenciales federadas por app. Y si escribís mal el subject, Azure la crea igual, sin avisarte: el error aparece recién cuando el login falla.
3️⃣ Los tres valores en GitHub
En el repo, en Settings > Secrets and variables > Actions, creá AZURE_CLIENT_ID, AZURE_TENANT_ID y AZURE_SUBSCRIPTION_ID. No son contraseñas, pero Microsoft recomienda guardarlos como secretos igual, y en repos públicos como secretos del environment.
4️⃣ El workflow
La clave es el permiso id-token: write: sin eso GitHub no le entrega el token al job. Un deploy a producción queda así:
name: deploy
on:
  push:
    branches: [ main ]

permissions:
  id-token: write   # para pedir el token OIDC
  contents: read

jobs:
  deploy:
    runs-on: ubuntu-latest
    environment: production
    steps:
      - uses: actions/checkout@v4
      - uses: azure/login@v2
        with:
          client-id: ${{ secrets.AZURE_CLIENT_ID }}
          tenant-id: ${{ secrets.AZURE_TENANT_ID }}
          subscription-id: ${{ secrets.AZURE_SUBSCRIPTION_ID }}
      - uses: azure/cli@v2
        with:
          inlineScript: az account show
Fijate que no hay ningún client-secret: azure/login detecta que tiene el permiso de token y hace el intercambio solo.
✅ Cómo sabés que quedó andando
- El paso de login pasa y
az account showmuestra tu suscripción. - Si falla, lo primero que reviso es que el subject coincida letra por letra con lo que dispara el workflow: el nombre del environment, la rama, mayúsculas incluidas.
- Cuando anda, borrá el secreto viejo de Certificates & secrets en la app y de los secretos del repo. Si lo dejás, el riesgo sigue ahí.
Con OIDC no hay ninguna contraseña de Azure guardada en GitHub: si alguien entra al repo, no tiene nada que copiar y usar desde afuera.
🎯 Lo que hago en mis proyectos
Uso una identidad por environment (una para staging, otra para producción), cada una con su credencial federada y su rol sobre su propio resource group. Así un workflow que corre en un pull request, que tiene el subject pull-request, nunca recibe permisos de producción.
Toda la guía oficial está en Microsoft Learn: Authenticate to Azure from GitHub Actions by OpenID Connect, y el detalle de la credencial federada en Create a trust relationship between an app and an external identity provider.
Vos todavía tenés algún client secret de Azure en tus repos? Contame cuántos encontraste.

Professor. Techie. Ice cream fan (dulce de leche). My favorite phrase: "Todos los días pueden no ser buenos ... pero hay algo bueno en todos los días". Currently I´m Engineering Manager at MODO (https://modo.com.ar), the payment solution that allows you to connect your money and your world to simplify everyday life. Modo is a payment solution in which you can send, order and pay from your mobile device in the safest, most practical and convenient way. I enjoy a lot of educational, technological talks and a good beer. If you want to talk, write me to [email protected].